KMO-IMPACT: ACTIE NODIG
Staat Polarsteps op een telefoon van uw team of thuis? Check die nu. Via de Amsterdamse reisapp waren namen, foto’s en locaties van andere gebruikers bereikbaar — ook bij reizen die niet openbaar stonden. Wie de app open heeft, kan in principe zien wie iemand volgt, waar die naartoe trekt en welke beelden erbij hangen.
Wat er misging
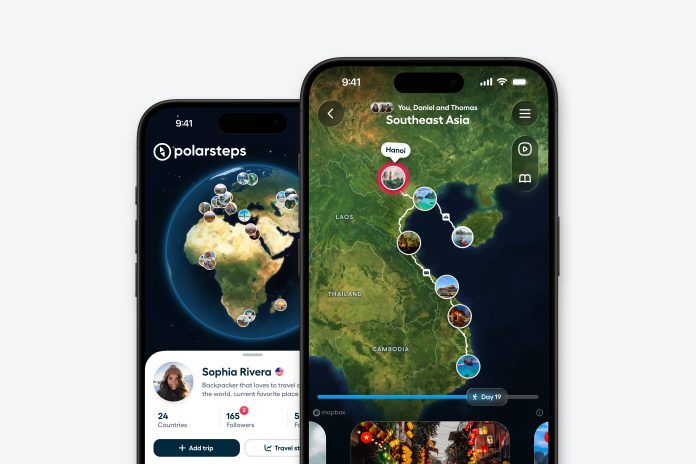
Polarsteps laat reizigers routes, foto’s en locaties bijhouden en delen met wie zij kiezen. Cybersecurity-onderzoeker Louis Couderc ontdekte in het najaar van 2025 dat hij niet alleen eigen data zag, maar ook gegevens van anderen: namen, beelden en gps-punten. Dat gold ook voor trajecten die enkel met volgers of privé bedoeld waren.
Hij meldde zijn bevindingen eind 2025 bij Polarsteps. Maanden later bleek de toegang in de praktijk nog steeds haalbaar. Begin september 2026 kreeg het dossier brede publieke aandacht. Polarsteps telt volgens het bedrijf zelf zo’n 23 miljoen gebruikers.
Wat Polarsteps zelf zegt
Polarsteps spreekt de term “datalek” tegen. Het bedrijf stelt dat het vooral ging om gegevens die al via de openbare programmakoppeling (API) beschikbaar waren, plus zwakke limieten op hoeveel data iemand in één keer kon ophalen. Wachtwoorden of accounts zouden niet gehackt zijn. CEO Clare Jones liet weten dat Polarsteps onderzoekt wat misging en de beveiliging wil verbeteren.
Het bedrijf zegt intussen strengere API-controles te hebben doorgevoerd en de bescherming van geheime deellinks te hebben aangescherpt. Op 20 augustus 2026 liet Polarsteps alle bestaande geheime reislinks verlopen; nieuwe links zouden volgens het bedrijf veilig zijn. Polarsteps raadt gebruikers aan om “Wie mag mij volgen?” op goedkeuring te zetten en onbekende volgers te verwijderen.
Waarom locatie zo gevoelig is
Met gps-punten kunnen onbekenden een gebruiker volgen. Veel mensen fotograferen ook het begin of einde van een reis thuis. Hangt daar een locatie aan, dan is het woonadres snel af te leiden. Ook als een reis “alleen voor volgers” staat, is die zichtbaar voor iedereen die u als volger binnenlaat — bewust of per ongeluk.
Wat betekent dit voor uw bedrijf?
Voor wie: zelfstandigen en kmo’s waarvan zaakvoerders of medewerkers Polarsteps gebruiken (zakelijk of privé op een werktoestel); softwarehuizen die apps met gebruikerscontent en locatie bouwen.
Vanaf wanneer: probleem ontdekt najaar 2025, gemeld eind 2025; publieke aandacht begin september 2026.
Financiële impact: niet becijferd; risico zit in stalking, diefstal, reputatieschade en AVG-boetes als u zelf vergelijkbare gaten in uw producten hebt.
Wat moet u doen:
• Inventariseer of Polarsteps op telefoons van het team staat.
• In de app: zet “Wie mag mij volgen?” op goedkeuring; verwijder onbekende volgers; controleer per reis wie die mag zien.
• Verwijder of beperk de app tot u zeker bent van de privacy-instellingen.
• Softwarehuizen: controleer of gebruikers in uw eigen apps alleen hun eigen gegevens kunnen zien — niet die van anderen via een open koppeling.
Deadline: meteen voor wie de app actief gebruikt.
Nog niet duidelijk: hoeveel Belgische of Vlaamse accounts geraakt zijn, en of alle historische data volledig afgeschermd is.
Gebruikt niemand in uw zaak de app, dan is dit geen reden tot paniek — wel tot een snelle check op werktelefoons en tot een harde les over toegangscontrole in eigen IT.

