Brussel, 16 september 2026. Voor zaakvoerders en leidinggevenden in kmo’s die ransomware, factuurfraude of phishing nog niet in een crisisscenario hebben uitgewerkt
KMO-IMPACT: ACTIE NODIG
Bijna 70% van de kmo’s die het CyberXP-evaluatierapport bekeken, heeft nog nooit nagedacht over een responsplan bij een cyberincident. Ongeveer 75% heeft niemand officieel aangeduid voor cybersecurity. Het rapport van CyberXP, een gratis, praktijkgericht opleidingsprogramma mee gefinancierd door de EU en de FOD Economie, met steun van onder meer het VBO, stelt vast dat bewustzijn er wel is, maar dat veel ondernemingen blijven steken in gedeeltelijke bescherming: enkele technische tools, geen crisismanagementplan met rollen en procedures.
Waar kmo’s vastlopen
Volgens de deelnemers is het grootste obstakel niet het geld, maar tijd en expertise. Ze weten dat ransomware, factuurfraude, phishing en datalekken hen kunnen raken, maar niet waar te beginnen, wat eerst moet of welke dienstverlener past. Cybersecurity schuift dan achter andere operationele brandjes. Een incident raakt facturatie, klantrelaties, continuïteit en reputatie, niet alleen de IT.
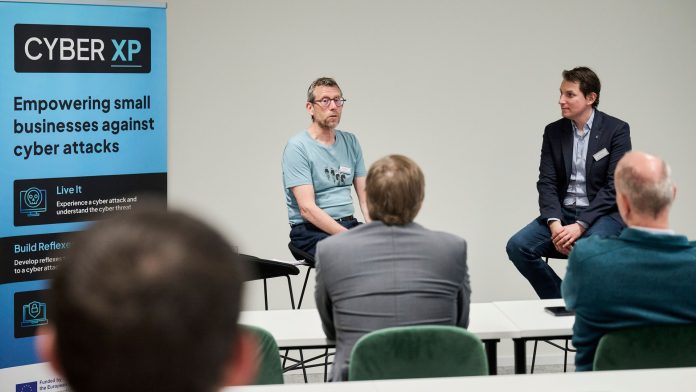
CyberXP laat deelnemers (leidinggevenden, HR en anderen) scenario’s doorlopen die op echte kmo-situaties lijken, onder begeleiding van een expert. Meer dan 71% zegt daarna de aanpak te hebben aangepast. Het VBO verwijst ook naar zijn BE PREPARED-toolkit. Info over het programma: cyberxp.be.
Wat betekent dit voor uw onderneming?
Voor wie: Belgische kmo’s zonder vastgelegd incidentresponsplan of zonder aangeduide cyberverantwoordelijke; ook zaakvoerders die wel antivirus hebben, maar geen plan.
Vanaf wanneer: rapport en programma actueel op 16 september 2026; het probleem speelt nu.
Financiële impact: CyberXP zelf is gratis. Schade bij ransomware of factuurfraude is niet becijferd in dit rapport, maar kan facturatie en productie stilleggen.
Wat moet u doen: wijs één verantwoordelijke aan (ook in een klein team); schrijf op wat u doet bij ransomware of factuurfraude (wie belt wie, backups, klantcommunicatie); kies enkele prioritaire maatregelen in plaats van perfecte beveiliging; overweeg CyberXP of de VBO BE PREPARED-toolkit als u niet weet waar te starten.
Deadline: geen wettelijke deadline in dit rapport; wel operationeel risico zolang er geen plan is.
Nog niet duidelijk: steekproefgrootte en sectorverdeling van de CyberXP-deelnemers in het publieke VBO-artikel; exacte inhoud per workshop.
Heeft u al een getest responsplan en een aangeduide verantwoordelijke: dan is dit bevestiging. Ontbreekt één van beide: plan deze week een kort overleg en noteer de eerste drie stappen na een lock-out van uw systemen.

